Для организаций

Единый реестр того, чем владеет команда

Структурированные записи, файлы и поиск в одном месте, с ролями, правилами доступа и журналом действий, которые нужны команде — на вашей инфраструктуре.

Проблемы и что с ними делает Corexar

Проблема

Записи разбросаны по пяти инструментам

Оборудование в таблице, договоры на диске, спецификации в вики: любой вопрос начинается с «где это лежит».

В Corexar

Коллекции со своими полями, файлы, прикреплённые к записи, связи между записями разных коллекций и один поиск по всему, что человеку доступно.

Посмотреть

Проблема

Все видят всё — или никто ничего

Грубый доступ заставляет выбирать между утечкой и узким местом.

В Corexar

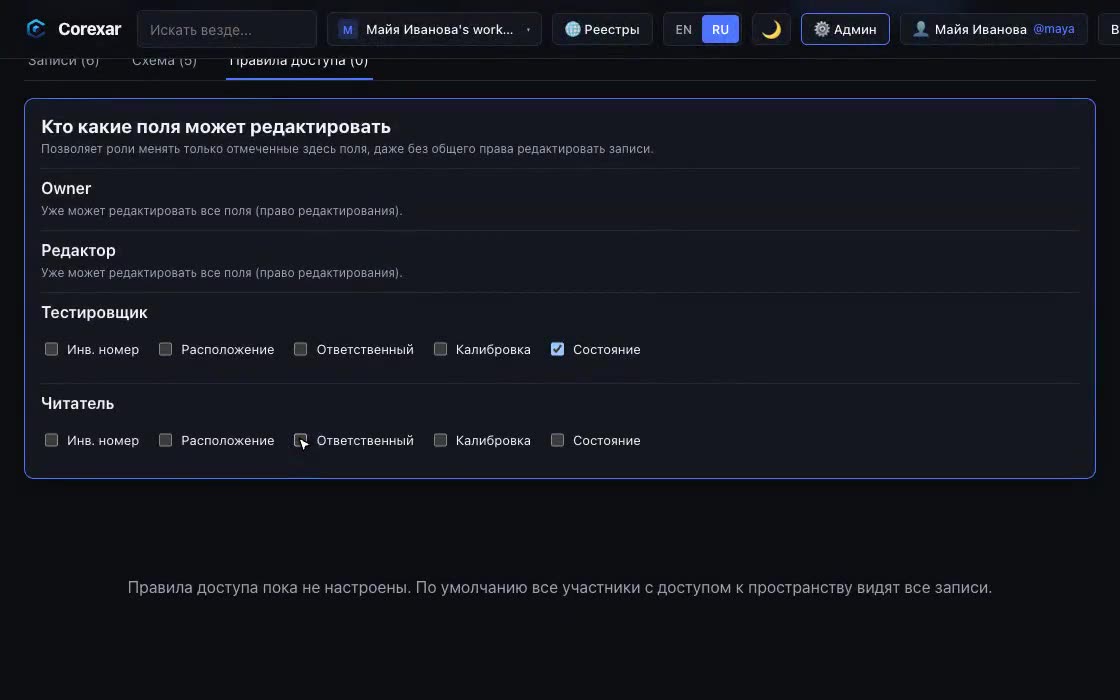
Роли рабочего пространства с отдельными правами; правила по значению поля для коллекции; и права на редактирование отдельных полей — роль может менять «статус», но не «цену».

Посмотреть

Проблема

Часть материалов не должна лежать открыто

Скопированная база или резервная копия не должна становиться утечкой.

В Corexar

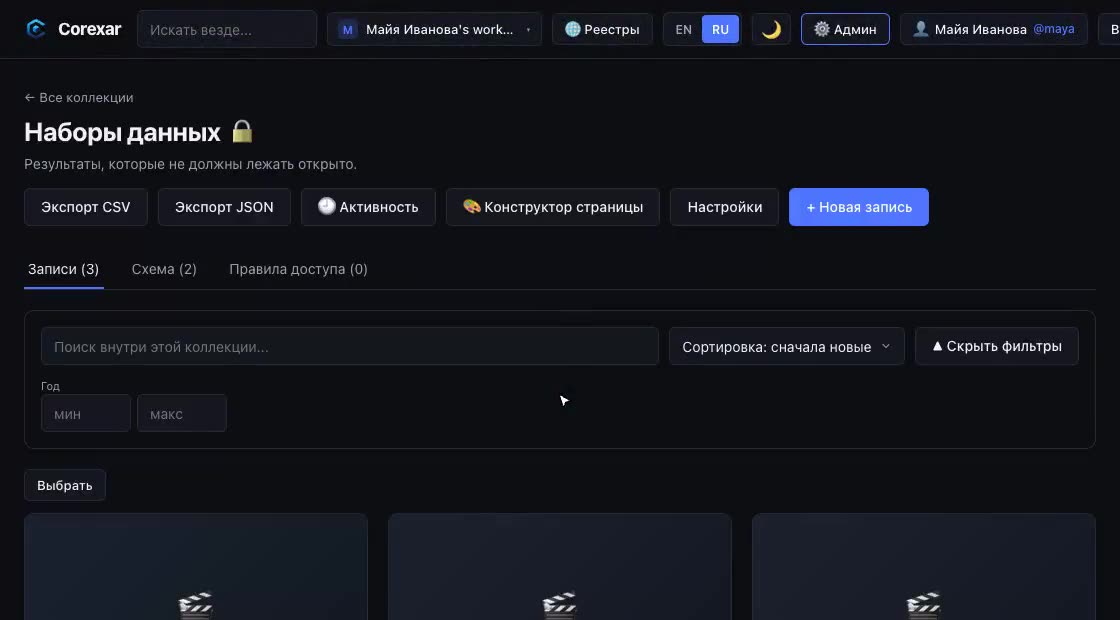
Зашифрованные коллекции: названия и значения хранятся шифртекстом под ключом, защищённым паролем коллекции. Это защита от украденного хранилища и копий; это не сквозное шифрование, и мы говорим об этом прямо.

Посмотреть

Проблема

Кто что менял и когда

Без следа любой спор о записи превращается в выяснение отношений.

В Corexar

Журнал действий по рабочему пространству и по коллекции с фильтрами, выгрузкой в CSV и сроком хранения. Названия защищённых записей в самом журнале скрываются.

Проблема

Люди приходят и уходят

Вход по общему паролю и уход «на честном слове» — так доступ переживает работу человека.

В Corexar

Приглашения по e-mail, список устройств с удалённым выходом, модерация (блокировка, восстановление, стирание) и API-ключи со сроком.

Проблема

Поделиться каталогом за пределами команды

Перечень деталей или список литературы для партнёров — обычно PDF, который устаревает через неделю.

В Corexar

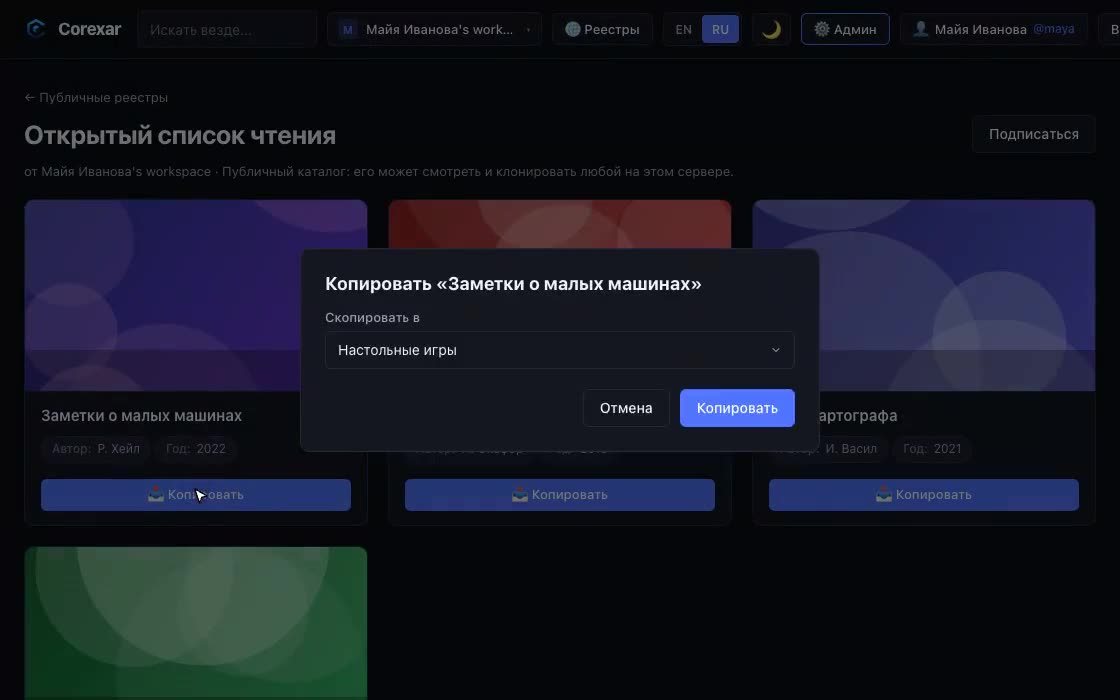
Опубликуйте коллекцию как реестр только для чтения; другие могут смотреть её или клонировать в свою рабочее пространство. Личные поля не выходят наружу.

Посмотреть

Оборудование и наборы данных лаборатории

Каждый прибор — запись: инвентарный номер, место, ответственный, дата калибровки, инструкция в PDF, фотографии. Роль техника меняет «место» и «дату калибровки», остальное правит только руководитель.

Наборы данных лежат в зашифрованной коллекции, которую могут открыть двое. Журнал показывает, кто что менял, а публичный реестр перечисляет приборы, которые можно одолжить другим лабораториям.

Что команды хранят в нём

Спецификации продукта

Требования, чертежи и результаты испытаний, прикреплённые к каждой позиции, со статусом выпуска, который меняют только некоторые роли.

Библиотека материалов студии

Материал, звук и документы по проектам, со статусом проверки, который могут менять проверяющие и больше ничего.

Внутренний реестр

Договоры, требования или лицензии как записи с файлами, связями между ними и журналом изменений.

Чего пока нет

  • Единого входа (SAML, OIDC) и LDAP: аккаунты локальные, с входом по почте и подтверждением.
  • Поддерживаемой схемы высокой доступности и вендорской поддержки: это альфа, запускайте её с резервными копиями.
  • Сквозного шифрования: шифрование коллекций защищает хранилище, но не работающий сервер.
Что понадобится. Редакция Server на вашей инфраструктуре. Зашифрованные коллекции, изолированный поиск и управление командой требуют ключ Pro или Enterprise; на время альфы они выдаются бесплатно по запросу.

Ещё: Для себя · Для гиков